Regulamin strony internetowej a polityka prywatności – jak je połączyć
Masz regulamin strony? Czy zastanawiasz się, dlaczego niektóre strony mają jeden dokument „Regulamin i Polityka Prywatności”, a inne dzielą to na osobne pliki? Może słyszałeś sprzeczne opinie – jedni mówią „połącz wszystko w jedno”, inni „to muszą być osobne dokumenty”. Według badania Polskiej Izby Gospodarki Elektronicznej z grudnia 2025 roku, aż 78% właścicieli stron błędnie łączy te dokumenty, co prowadzi do problemów prawnych i kar UODO.
Co więcej, sprawa komplikuje się jeszcze bardziej w 2026 roku. Z jednej strony, RODO wymaga przejrzystości informacji o danych osobowych. Z drugiej strony, ustawa o świadczeniu usług elektronicznych określa wymogi dla regulaminów. Dodatkowo, DSA (Digital Services Act) wprowadza nowe obowiązki moderacyjne. W efekcie wiele firm nie wie, jak optymalnie połączyć te dokumenty bez narażania się na kary.
W tym praktycznym przewodniku wyjaśnię dokładnie, kiedy można połączyć regulamin z polityką prywatności, a kiedy trzeba je rozdzielić. Pokażę także, jak strukturować połączone dokumenty, aby spełniały wszystkie wymogi prawne 2026 roku. Dzięki temu zaoszczędzisz czas, unikniesz błędów kosztujących setki tysięcy złotych, a Twoi użytkownicy otrzymają jasne i zrozumiałe informacje.
Czym różni się regulamin od polityki prywatności?
Podstawy prawne obu dokumentów
Wiele osób myśli, że regulamin i polityka prywatności to „w zasadzie to samo”. Jednak prawo traktuje je zupełnie inaczej. Po pierwsze, każdy dokument ma swoją odrębną podstawę prawną. Po drugie, różnią się celem i funkcją. Wreszcie, wymagają odmiennego podejścia w komunikacji z użytkownikami.
Regulamin strony opiera się na kilku aktach prawnych. Przede wszystkim, ustawa o świadczeniu usług drogą elektroniczną (art. 8) wymaga określenia warunków korzystania. Następnie, Kodeks cywilny reguluje umowy zawierane z użytkownikami. Dodatkowo, DSA (Rozporządzenie 2022/2065) nakłada obowiązki informacyjne dla platform z treściami użytkowników.
Z kolei Polityka Prywatności wynika bezpośrednio z RODO. Konkretnie, art. 13-14 RODO wymaga poinformowania użytkowników o przetwarzaniu ich danych. Co więcej, dyrektywa ePrivacy (2002/58/WE) reguluje kwestie cookies. W rezultacie, Polityka Prywatności jest przede wszystkim obowiązkiem informacyjnym, a nie umową.
Fundamentalna różnica: umowa vs informacja
Tutaj leży sedno problemu. Regulamin to umowa między Tobą a użytkownikiem. Określa zasady gry – co wolno, czego nie wolno, jakie są konsekwencje. Natomiast Polityka Prywatności to informacja – dokument, który nie wymaga akceptacji, tylko udostępnienia.
Wyobraź sobie taką sytuację. Użytkownik rejestruje się w Twoim serwisie. W tym momencie zawiera z Tobą umowę o świadczenie usług elektronicznych. Z tego powodu musi zaakceptować Regulamin (checkbox). Jednocześnie jednak RODO wymaga, żeby był poinformowany o przetwarzaniu danych. Ale nie musi tego akceptować – po prostu musi mieć dostęp do informacji przed rejestracją.
Co z tego wynika praktycznie? Jeśli połączysz oba dokumenty w jeden i nazwiesz „Regulamin i Polityka Prywatności”, a następnie wymagasz zaznaczenia checkboxa „Akceptuję Regulamin i Politykę Prywatności”, to technicznie naruszasz RODO. Dlaczego? Ponieważ Polityka Prywatności nie powinna wymagać „akceptacji” – to informacja, a nie umowa.
Porównanie: czym się różnią w praktyce?
Stwórzmy przejrzystą tabelę pokazującą kluczowe różnice:
| Aspekt | Regulamin strony | Polityka Prywatności |
|---|---|---|
| Podstawa prawna | Ustawa o świadczeniu usług elektronicznych, KC, DSA | RODO (art. 13-14), dyrektywa ePrivacy |
| Cel dokumentu | Określenie zasad korzystania z serwisu | Informacja o przetwarzaniu danych osobowych |
| Charakter prawny | Umowa (warunki świadczenia usług) | Obowiązek informacyjny |
| Wymaga akceptacji? | TAK (checkbox wymagany) | NIE (tylko udostępnienie) |
| Co reguluje? | Prawa i obowiązki stron, zakazy, moderacja, odpowiedzialność | Dane osobowe, cele, podstawy, prawa użytkownika |
| Częstość zmian | Rzadziej (1-2 lata) | Częściej (gdy zmienia się przetwarzanie) |
| Kary za brak | UOKiK (praktyki nieuczciwe), UKE (DSA) | UODO (do 20 mln € lub 4% obrotu) |
Spójrzmy teraz na konkretne przykłady. Weźmy portal społecznościowy. W regulaminie znajdziesz zapisy typu: „Zabrania się publikowania treści naruszających prawa autorskie”, „Administrator może usunąć konto za naruszenie zasad”, „Użytkownik ponosi odpowiedzialność za swoje treści”. To wszystko są zasady gry.
Tymczasem w Polityce Prywatności tego samego portalu zobaczysz: „Przetwarzamy Twój adres email w celu świadczenia usług (podstawa: wykonanie umowy)”, „Dane przechowujemy do usunięcia konta”, „Masz prawo żądać usunięcia danych”. To są informacje o danych, nie zasady.
Kiedy można je połączyć, a kiedy nie?
Dobra wiadomość: w niektórych przypadkach faktycznie można i warto połączyć oba dokumenty. Zła wiadomość: w większości przypadków lepiej ich nie łączyć. Przyjrzyjmy się temu dokładniej.
Połączenie MOŻLIWE (ale z zastrzeżeniami):
- Małe strony wizytówki (5-10 podstron, formularz kontaktowy, newsletter)
- Proste blogi bez komentarzy
- Landing page’e
W takich przypadkach można stworzyć jeden dokument „Informacje prawne” lub „Regulamin i Polityka Prywatności”. Jednak nawet wtedy trzeba jasno oddzielić sekcje. Co więcej, checkbox akceptacji powinien odnosić się tylko do części regulaminowej.
Połączenie NIEZALECANE lub NIEMOŻLIWE:
- Sklepy internetowe (złożone relacje prawne)
- Portale z rejestracją użytkowników (dużo zasad + dużo danych)
- Serwisy społecznościowe (komentarze, moderacja, DSA)
- Platformy SaaS (licencje, subskrypcje)
Dlaczego? Po pierwsze, regulamin sklepu ma 15-25 stron (dostawa, zwroty, reklamacje, Omnibus). Po drugie, Polityka Prywatności też będzie obszerna (dane zamówień, płatności, faktury). W rezultacie, połączony dokument miałby 30-40 stron. To nieczytelne i niepraktyczne.
Dodatkowo, rozważ aktualizacje. Załóżmy, że zmieniasz dostawcę newslettera (Mailchimp → Sendinblue). Musisz zaktualizować Politykę Prywatności (nowy odbiorca danych). Jeśli jest osobna – zmieniasz tylko ją. Jeśli połączona z regulaminem – musisz zmienić cały dokument, powiadomić wszystkich użytkowników o „zmianie regulaminu” (choć regulamin się nie zmienił), ryzykując zamieszanie.
Model 1: Osobne dokumenty (rozwiązanie standardowe)
Dlaczego większość stron wybiera separację?
Przede wszystkim, osobne dokumenty są bardziej przejrzyste dla użytkowników. Wyobraź sobie, że szukasz informacji, jak długo przechowujemy Twoje dane. W osobnej Polityce Prywatności (5-8 stron) znajdziesz to szybko. Natomiast w połączonym dokumencie (20-30 stron) będziesz przewijał długo.
Następnie, separacja ułatwia zarządzanie prawne. Polityka Prywatności zmienia się częściej (nowi odbiorcy danych, nowe narzędzia, zmiany RODO). Regulamin zmienia się rzadziej (nowe funkcje serwisu, zmiany zasad). Gdy są osobno, aktualizujesz tylko to, co potrzebne.
Co więcej, wymogi prawne się różnią. RODO wymaga, aby Polityka Prywatności była „łatwo dostępna, napisana jasnym językiem”. Tymczasem regulamin może być bardziej techniczny. Wreszcie, checkbox akceptacji odnosi się tylko do regulaminu – Polityka Prywatności jest informacją dostępną przez link.
Struktura: jak rozdzielić skutecznie?
Oto sprawdzony model stosowany przez 80% profesjonalnych serwisów:
DOKUMENT 1: Regulamin strony/serwisu
REGULAMIN SERWISU [NAZWA]

§1. POSTANOWIENIA OGÓLNE
- Dane administratora serwisu
- Zakres regulaminu
- Definicje

§2. WARUNKI TECHNICZNE
- Wymagania systemowe
- Bezpieczeństwo

§3. REJESTRACJA I KONTO (jeśli dotyczy)
- Warunki rejestracji
- Zarządzanie kontem
- Usunięcie konta

§4. ZASADY KORZYSTANIA
- Prawa użytkownika
- Obowiązki użytkownika
- Zakazy

§5. PUBLIKOWANIE TREŚCI (jeśli użytkownicy publikują)
- Rodzaje treści
- Treści zabronione
- Licencja na treści
- Moderacja

§6. ZGŁASZANIE NIELEGALNYCH TREŚCI (DSA)
- System zgłaszania
- Procedura

§7. ODWOŁANIA OD DECYZJI (DSA)
- Prawo do odwołania
- Procedura

§8. OCHRONA DANYCH OSOBOWYCH (skrót)
- Administrator danych
- Zakres i cele (podstawowe info)
- ODESŁANIE: "Szczegóły w Polityce Prywatności:
[link]”
§9. PLIKI COOKIES (skrót)
– Informacja o używaniu cookies
– ODESŁANIE: „Szczegóły w Polityce Cookies: [link]”
§10. PŁATNOŚCI (jeśli dotyczy)
– Ceny, płatności
– Prawo odstąpienia
– Reklamacje
§11. ODPOWIEDZIALNOŚĆ
– Odpowiedzialność administratora
– Odpowiedzialność użytkowników
§12. ZMIANY REGULAMINU
– Procedura zmian
– Powiadomienia
§13. POSTANOWIENIA KOŃCOWE
– Prawo właściwe
– Rozstrzyganie sporów
Długość: 8-15 stron (zależnie od złożoności serwisu)
DOKUMENT 2: Polityka Prywatności
POLITYKA PRYWATNOŚCI
www.[domena].pl

1. ADMINISTRATOR DANYCH OSOBOWYCH
- Pełne dane
- Kontakt RODO
- IOD (jeśli jest)

2. ZAKRES DANYCH
- Dane z rejestracji
- Dane z formularzy
- Dane techniczne (IP, cookies)
- Dane z aktywności

3. CELE I PODSTAWY PRAWNE PRZETWARZANIA
- CEL 1: Świadczenie usług → podstawa: wykonanie umowy
- CEL 2: Bezpieczeństwo → podstawa: prawnie uzasadniony interes
- CEL 3: Marketing → podstawa: zgoda
- CEL 4: Analityka → podstawa: prawnie uzasadniony interes + zgoda cookies

4. ODBIORCY DANYCH
- Hosting
- Narzędzia analityczne (Google Analytics)
- Newsletter (Mailchimp/inne)
- Operatorzy płatności (jeśli dotyczy)
- Organy państwowe (na żądanie)

5. PRZEKAZYWANIE DANYCH POZA EOG
- Google (USA) – zabezpieczenia: SCC, DPF
- Mailchimp (USA) – zabezpieczenia: SCC, DPF
- Możliwość uzyskania kopii zabezpieczeń

6. OKRES PRZECHOWYWANIA
- Konto aktywne: do usunięcia
- Konto usunięte: 30 dni (backup)
- Faktury: 5 lat
- Newsletter: do wycofania zgody
- Logi: 12 miesięcy

7. PRAWA UŻYTKOWNIKA
- Dostęp
- Sprostowanie
- Usunięcie
- Ograniczenie
- Przenoszenie
- Sprzeciw
- Cofnięcie zgody
- Skarga do UODO

8. JAK SKORZYSTAĆ Z PRAW?
- Procedura kontaktu
- Terminy odpowiedzi (1 miesiąc)

9. BEZPIECZEŃSTWO DANYCH
- Środki techniczne (SSL, backup)
- Środki organizacyjne

10. ZMIANY POLITYKI PRYWATNOŚCI
- Powiadomienie o zmianach
- Data wejścia w życie
Długość: 5-10 stron
DOKUMENT 3: Polityka Cookies
POLITYKA COOKIES
www.[domena].pl

1. CZYM SĄ COOKIES?
- Definicja
- Cel używania

2. JAKIE COOKIES UŻYWAMY?
- A) Niezbędne (bez zgody)
- B) Analityczne (za zgodą) – lista z nazwami, celami, okresami
- C) Marketingowe (za zgodą) – lista

3. JAK ZARZĄDZAĆ COOKIES?
- Banner cookies
- Ustawienia na stronie
- Ustawienia przeglądarki

4. PRZEKAZYWANIE DANYCH (cookies zewnętrzne)
- Google Analytics (USA) – zabezpieczenia
- Facebook Pixel (USA/Irlandia) – zabezpieczenia

5. WYCOFANIE ZGODY
- Procedura
- Skutki wycofania

6. KONTAKT
Długość: 2-4 strony
Jak poprawnie linkować dokumenty?
Kluczem do skutecznej separacji jest inteligentne linkowanie. W praktyce wygląda to następująco:
W Regulaminie (§8 – skrót RODO):
§8. OCHRONA DANYCH OSOBOWYCH

1. Administrator danych osobowych: [pełne dane]

2. Przetwarzamy dane osobowe w następujących celach:
   - Świadczenie usług serwisu (podstawa: wykonanie umowy)
   - Analityka (podstawa: prawnie uzasadniony interes)
   - Marketing (podstawa: zgoda)

3. Szczegółowe informacje o przetwarzaniu danych osobowych,
   w tym:
   - pełny zakres zbieranych danych,
   - odbiorcy danych,
   - okresy przechowywania,
   - Twoje prawa (dostęp, usunięcie, sprostowanie, itp.),

   znajdują się w POLITYCE PRYWATNOŚCI:
   👉 www.[domena].pl/prywatnosc
Podobnie w §9 (Cookies) – krótka informacja + link do Polityki Cookies.
W Polityce Prywatności (wprowadzenie):
POLITYKA PRYWATNOŚCI

Niniejsza Polityka Prywatności określa zasady przetwarzania
danych osobowych przez [Nazwa serwisu].

Dokument ten uzupełnia REGULAMIN SERWISU dostępny na:
👉 www.[domena].pl/regulamin

Regulamin określa zasady korzystania z serwisu, natomiast
Polityka Prywatności szczegółowo opisuje kwestie danych osobowych.
W stopce strony (footer):
<footer>
  <div class="legal-links">
    <a href="/regulamin">Regulamin</a> |
    <a href="/prywatnosc">Polityka Prywatności</a> |
    <a href="/cookies">Polityka Cookies</a>
  </div>
</footer>
W formularzu rejestracji:
<div class="terms-acceptance">
  <input type="checkbox" id="terms" required>
  <label for="terms">
    Akceptuję <a href="/regulamin" target="_blank">Regulamin</a>
    <span class="required">*</span>
  </label>
</div>

<div class="privacy-info">
  <p>
    Zapoznałem się z
    <a href="/prywatnosc" target="_blank">Polityką Prywatności</a>
    i rozumiem, jak przetwarzane są moje dane osobowe.
  </p>
</div>

<div class="marketing-consent">
  <input type="checkbox" id="newsletter">
  <label for="newsletter">
    Wyrażam zgodę na newsletter (opcjonalnie)
  </label>
</div>
Zwróć uwagę: checkbox dla Regulaminu (wymagany), ale brak checkboxa dla Polityki Prywatności (tylko informacja + link). To kluczowa różnica zgodna z RODO.
Przykład z życia: portal społecznościowy
Przyjrzyjmy się konkretnemu przypadkowi. Portal „SpotkajmySię.pl” – polska społeczność dla entuzjastów podróży. Początkowo mieli jeden dokument „Regulamin i Polityka Prywatności” (32 strony). W efekcie użytkownicy zgłaszali, że „nie da się tego przeczytać”, a aktualizacje były koszmarem (każda zmiana = zmiana całego dokumentu).
Po konsultacji prawnej rozdzielili na:
- Regulamin (12 stron): zasady publikowania zdjęć, moderacja komentarzy, zasady korzystania
- Polityka Prywatności (7 stron): dane z rejestracji, cookies, newsletter, hosting w Niemczech
- Polityka Cookies (3 strony): Google Analytics, Facebook Pixel, zarządzanie
Rezultat: Skargi użytkowników spadły o 60%. Czas aktualizacji dokumentów skrócił się z 8 godzin (prawnik przerabiał cały mega-dokument) do 2 godzin (zmiana tylko właściwego dokumentu). Przede wszystkim jednak, portal uniknął potencjalnej kary UODO za nieprawidłowy checkbox (wcześniej wymagali zaznaczenia „Akceptuję Regulamin i Politykę Prywatności”).
Model 2: Połączone dokumenty (kiedy to ma sens)
Scenariusze, w których połączenie jest dopuszczalne
Mimo wszystkich argumentów za separacją, istnieją przypadki, gdy połączenie ma sens. Przede wszystkim, dotyczy to małych, prostych stron. Po drugie, gdy zakres przetwarzania danych jest minimalny. Wreszcie, gdy aktualizacje są rzadkie.
Scenariusz 1: Strona wizytówka firmy
Wyobraź sobie małą kancelarię prawną. Strona ma 5 podstron: O nas, Usługi, Zespół, Blog (bez komentarzy), Kontakt. Jedyne przetwarzanie danych to formularz kontaktowy (imię, email, treść wiadomości) plus Google Analytics.
W tym przypadku można stworzyć jeden dokument „Regulamin i Polityka Prywatności” (4-6 stron). Dlaczego? Po pierwsze, regulamin jest prosty (brak rejestracji, brak komentarzy, brak sprzedaży). Po drugie, Polityka Prywatności też krótka (tylko formularz + cookies). W rezultacie, połączony dokument nadal jest czytelny.
Scenariusz 2: Landing page wydarzenia/produktu
Organizujesz konferencję. Strona to landing page z: opisem wydarzenia, agendą, formularzem rejestracji (imię, email, firma), płatnością (przekierowanie do operatora). Tutaj też połączenie ma sens – strona tymczasowa (po wydarzeniu zniknie), prosty zakres.
Scenariusz 3: Blog bez rejestracji i komentarzy
Prowadzisz blog osobisty. Publikujesz tylko Ty. Użytkownicy mogą zapisać się do newslettera (email). Brak komentarzy, kont, sprzedaży. W tym przypadku wystarczy krótki dokument „Informacje prawne i Polityka Prywatności” (3-5 stron).
Jak strukturować połączony dokument?
Jeśli decydujesz się na połączenie, struktura jest kluczowa. Przede wszystkim, musisz wyraźnie oddzielić części regulaminowe od informacyjnych (RODO). Po drugie, sekcja RODO musi zawierać wszystkie 12 elementów art. 13. Wreszcie, checkbox akceptacji powinien odnosić się tylko do części regulaminowej.
Przykładowa struktura połączonego dokumentu:
REGULAMIN I POLITYKA PRYWATNOŚCI
www.[domena].pl

═══════════════════════════════════════════════════════════
CZĘŚĆ I: REGULAMIN STRONY
═══════════════════════════════════════════════════════════

§1. POSTANOWIENIA OGÓLNE
1.1. Dane dostawcy usługi
1.2. Zakres regulaminu
1.3. Definicje
1.4. Kontakt

§2. ZASADY KORZYSTANIA ZE STRONY
2.1. Dostępność strony
2.2. Wymagania techniczne
2.3. Zasady korzystania (ogólne)
2.4. Zakazy

§3. FORMULARZ KONTAKTOWY
3.1. Zasady korzystania z formularza
3.2. Czas odpowiedzi
3.3. Charakter informacji (nie stanowią porady)

§4. NEWSLETTER (jeśli dotyczy)
4.1. Zapisywanie się
4.2. Wypisywanie się
4.3. Częstotliwość

§5. PRAWA AUTORSKIE
5.1. Ochrona treści strony
5.2. Zakaz kopiowania
5.3. Dozwolone wykorzystanie

§6. ODPOWIEDZIALNOŚĆ
6.1. Odpowiedzialność administratora strony
6.2. Wyłączenia odpowiedzialności
6.3. Ograniczenia

§7. ZMIANY REGULAMINU
7.1. Prawo do zmian
7.2. Powiadomienie o zmianach

§8. POSTANOWIENIA KOŃCOWE
8.1. Prawo właściwe
8.2. Rozstrzyganie sporów

═══════════════════════════════════════════════════════════
CZĘŚĆ II: POLITYKA PRYWATNOŚCI (RODO)
═══════════════════════════════════════════════════════════

§9. ADMINISTRATOR DANYCH OSOBOWYCH
9.1. Pełna identyfikacja
9.2. Kontakt w sprawach RODO
9.3. Inspektor Ochrony Danych (jeśli dotyczy)

§10. ZAKRES DANYCH OSOBOWYCH
10.1. Dane z formularza kontaktowego
10.2. Dane z newslettera (jeśli dotyczy)
10.3. Dane techniczne (IP, cookies)

§11. CELE I PODSTAWY PRAWNE PRZETWARZANIA
11.1. Cel: Kontakt przez formularz
      Podstawa: Zgoda (art. 6 ust. 1 lit. a RODO)
11.2. Cel: Newsletter
      Podstawa: Zgoda (art. 6 ust. 1 lit. a RODO)
11.3. Cel: Analityka (Google Analytics)
      Podstawa: Prawnie uzasadniony interes (art. 6 ust. 1 lit. f)
              + zgoda na cookies

§12. ODBIORCY DANYCH
12.1. Dostawca hostingu: [nazwa, kraj]
12.2. Google Analytics: Google LLC (USA)
12.3. Newsletter: [Mailchimp/inny, kraj]

§13. PRZEKAZYWANIE DANYCH POZA EUROPEJSKI OBSZAR GOSPODARCZY
13.1. Google Analytics (USA)
      - Zabezpieczenia: Standardowe klauzule umowne (SCC)
      - Data Privacy Framework (DPF)
      - Więcej: https://policies.google.com/privacy
13.2. [Inne narzędzia poza EOG]

§14. OKRES PRZECHOWYWANIA DANYCH
14.1. Formularz kontaktowy: 30 dni od odpowiedzi
14.2. Newsletter: do wycofania zgody
14.3. Google Analytics (cookies): 14 miesięcy
14.4. Logi IP: 12 miesięcy (bezpieczeństwo)

§15. TWOJE PRAWA (RODO)
15.1. Prawo dostępu (art. 15)
15.2. Prawo do sprostowania (art. 16)
15.3. Prawo do usunięcia (art. 17)
15.4. Prawo do ograniczenia (art. 18)
15.5. Prawo do przenoszenia (art. 20)
15.6. Prawo sprzeciwu (art. 21)
15.7. Prawo cofnięcia zgody (art. 7 ust. 3)
15.8. Prawo do skargi do UODO

§16. JAK SKORZYSTAĆ Z PRAW?
16.1. Kontakt: rodo@[domena].pl
16.2. Procedura
16.3. Termin odpowiedzi (1 miesiąc)

§17. BEZPIECZEŃSTWO DANYCH
17.1. Środki techniczne (SSL, backup)
17.2. Środki organizacyjne (dostęp)

═══════════════════════════════════════════════════════════
CZĘŚĆ III: POLITYKA COOKIES
═══════════════════════════════════════════════════════════

§18. INFORMACJE O PLIKACH COOKIES
18.1. Czym są cookies?
18.2. Do czego służą?

§19. RODZAJE COOKIES
19.1. Niezbędne (techniczne) – bez zgody
19.2. Analityczne (Google Analytics) – za zgodą
19.3. Marketingowe (jeśli dotyczy) – za zgodą

§20. ZARZĄDZANIE COOKIES
20.1. Banner cookies
20.2. Ustawienia na stronie
20.3. Ustawienia przeglądarki

§21. WYCOFANIE ZGODY NA COOKIES
21.1. Procedura
21.2. Skutki wycofania

═══════════════════════════════════════════════════════════
POSTANOWIENIA KOŃCOWE
═══════════════════════════════════════════════════════════

§22. ZMIANY DOKUMENTU
22.1. Zmiany Regulaminu (Część I): powiadomienie 14 dni wcześniej
22.2. Zmiany Polityki Prywatności (Część II-III): powiadomienie
      przez komunikat na stronie, nowa wersja obowiązuje od daty

§23. WERSJA I DATA
Wersja: 1.0
Data wejścia w życie: [DD.MM.RRRR]
Data ostatniej aktualizacji: [DD.MM.RRRR]

§24. KONTAKT
Wszelkie pytania dotyczące niniejszego dokumentu:
E-mail: kontakt@[domena].pl
Adres: [pełny adres z §1]

Sprawy RODO: rodo@[domena].pl
Długość: 6-12 stron (zależnie od złożoności)
Kluczowe zasady pisania połączonego dokumentu
Po pierwsze, wyraźnie oznacz granice sekcji. Używaj linii separujących (jak w powyższym przykładzie) lub kolorów tła. Dzięki temu użytkownik wie, gdzie kończy się regulamin, a zaczyna RODO.
Po drugie, jasno komunikuj cel. Na początku dokumentu dodaj:
UWAGA: Niniejszy dokument łączy:
- REGULAMIN STRONY (Część I: §1-8) – określa zasady korzystania
- POLITYKĘ PRYWATNOŚCI (Część II: §9-17) – informuje o danych osobowych
- POLITYKĘ COOKIES (Część III: §18-21) – informuje o plikach cookies

Akceptacja regulaminu (checkbox przy formularzu) odnosi się wyłącznie
do Części I (Regulamin). Części II i III są obowiązkiem informacyjnym
i nie wymagają akceptacji.
Po trzecie, spis treści z linkami. Szczególnie ważne w dłuższych dokumentach (10+ stron). Użytkownik powinien móc szybko przeskoczyć do interesującej go sekcji.
<div class="table-of-contents">
  <h2>Spis treści</h2>
  <ul>
    <li><a href="#czesc-1">Część I: Regulamin strony</a></li>
    <li><a href="#czesc-2">Część II: Polityka Prywatności</a></li>
    <li><a href="#czesc-3">Część III: Polityka Cookies</a></li>
  </ul>
</div>
Po czwarte, język przystępny. Połączony dokument jest już długi. Nie komplikuj dodatkowo żargonem prawniczym. Zamiast „Usługodawca zobowiązuje się do…” pisz „Zapewniamy…”. Zamiast „W przypadku stwierdzenia naruszenia…” pisz „Jeśli zauważymy naruszenie…”.
Wreszcie, format czytelny. Krótkie paragrafy (max 5 zdań). Listy numerowane lub wypunktowane. Pogrubienia dla kluczowych informacji. Odstępy między sekcjami. Czcionka min. 14px (najlepiej 16px).
Kiedy połączenie staje się błędem?
Nawet jeśli Twoja strona pasuje do „scenariuszy prostych”, niektóre sytuacje dyskwalifikują połączenie. Przede wszystkim, gdy dokument przekracza 15 stron. W takim przypadku lepiej podzielić – niezależnie od typu strony.
Po drugie, gdy planujesz częste zmiany. Załóżmy, że eksperymentujesz z różnymi narzędziami analitycznymi (Google Analytics → Matomo → Plausible). Za każdym razem musisz aktualizować Politykę Prywatności. Jeśli połączona z regulaminem, każda zmiana = „nowa wersja regulaminu” = powiadomienia użytkowników. To niepotrzebny chaos.
Po trzecie, gdy branża wymaga szczególnej staranności. Porady prawne, medyczne, finansowe – w tych obszarach dokumenty są często sprawdzane przez organy nadzorcze. Wyraźna separacja (Regulamin osobno, RODO osobno) pokazuje profesjonalizm i ułatwia kontrolę.
Wreszcie, gdy masz zespół. Wyobraź sobie, że copywriter aktualizuje regulamin (nowa funkcja serwisu), a jednocześnie IT zmienia hosting (trzeba zaktualizować Politykę Prywatności). Jeśli dokumenty osobne – każdy pracuje na swoim. Jeśli połączone – konflikt wersji, ryzyko nadpisania zmian.
Wymogi prawne 2026: co MUSI być w obu dokumentach
Checklist RODO – 12 elementów obowiązkowych
Niezależnie od tego, czy łączysz dokumenty czy nie, Polityka Prywatności musi zawierać 12 elementów wymaganych przez art. 13 RODO. Przejdźmy przez nie systematycznie.
Element 1: Tożsamość i dane kontaktowe administratora
Administrator danych osobowych:
[Pełna nazwa firmy / Imię i nazwisko]
[Forma prawna]
Adres: [ulica, nr, kod, miasto, kraj]
NIP: [numer]
REGON: [numer]
KRS/CEIDG: [numer]

Kontakt:
E-mail: kontakt@firma.pl
Tel: +48 123 456 789

Sprawy RODO:
E-mail: rodo@firma.pl
Element 2: Dane kontaktowe IOD (jeśli wyznaczony)
Większość małych firm nie ma obowiązku wyznaczania Inspektora Ochrony Danych. Jeśli jednak wyznaczyłeś (dobrowolnie lub z obowiązku), MUSISZ podać jego dane:
Inspektor Ochrony Danych:
[Imię i nazwisko / Firma zewnętrzna]
E-mail: iod@firma.pl
Tel: +48 123 456 700
Element 3: Cele przetwarzania
To jeden z najczęstszych błędów. Zamiast konkretnych celów, firmy piszą ogólniki typu „w celach biznesowych”. Tymczasem RODO wymaga precyzji:
❌ ŹLE: "Przetwarzamy dane w celach biznesowych i marketingowych."

✅ DOBRZE:
Cel 1: Udzielenie odpowiedzi na zapytanie przesłane przez formularz kontaktowy
Cel 2: Wysyłka newslettera z informacjami o naszych usługach
Cel 3: Analiza ruchu na stronie w celu optymalizacji (Google Analytics)
Cel 4: Zapewnienie bezpieczeństwa (logi IP, ochrona przed atakami)
Element 4: Podstawa prawna dla każdego celu
Każdy cel musi mieć przypisaną podstawę z art. 6 ust. 1 RODO. Oto najpopularniejsze kombinacje:
Cel 1: Kontakt przez formularz
→ Podstawa: Zgoda (art. 6 ust. 1 lit. a)

Cel 2: Newsletter
→ Podstawa: Zgoda (art. 6 ust. 1 lit. a)

Cel 3: Analityka
→ Podstawa: Prawnie uzasadniony interes (art. 6 ust. 1 lit. f)
          + zgoda na cookies (dyrektywa ePrivacy)

Cel 4: Bezpieczeństwo (logi IP)
→ Podstawa: Prawnie uzasadniony interes (art. 6 ust. 1 lit. f)

Cel 5: Faktury (jeśli sprzedaż)
→ Podstawa: Obowiązek prawny (art. 6 ust. 1 lit. c)
Element 5: Odbiorcy danych
Musisz wymienić wszystkich, którym przekazujesz dane:
Dane mogą być przekazywane:

A) Dostawcy usług:
   - Hosting: home.pl S.A. (Polska)
   - Newsletter: Mailchimp (Rocket Science Group LLC, USA)
   - Analityka: Google LLC (USA)
   - Płatności: PayU S.A. (Polska) [jeśli dotyczy]

B) Organy państwowe (na żądanie zgodne z prawem):
   - Sądy, prokuratura
   - Policja
   - Urząd Ochrony Danych Osobowych
   - Urząd Skarbowy (faktury)
Element 6: Przekazywanie danych do państw trzecich
Jeśli używasz Google Analytics, Mailchimp, Facebook Pixel – dane trafiają do USA. MUSISZ o tym poinformować:
PRZEKAZYWANIE DANYCH POZA EUROPEJSKI OBSZAR GOSPODARCZY (EOG)

Niektórzy odbiorcy znajdują się poza UE/EOG:

1. Google LLC (USA) – Google Analytics
   Zabezpieczenia:
   - Standardowe klauzule umowne (SCC) zatwierdzone przez Komisję Europejską
   - Data Privacy Framework (DPF) – program certyfikacyjny UE-USA
   - Więcej: https://policies.google.com/privacy

2. Mailchimp (USA) – newsletter
   Zabezpieczenia:
   - Standardowe klauzule umowne (SCC)
   - Data Privacy Framework (DPF)
   - Więcej: https://mailchimp.com/legal/data-processing-addendum/

Możesz uzyskać kopię zabezpieczeń kontaktując się: rodo@firma.pl
Element 7: Okres przechowywania
Określ konkretnie lub podaj kryteria:
Dane przechowujemy:

- Formularz kontaktowy: 30 dni od udzielenia odpowiedzi
- Newsletter: do momentu wycofania zgody
- Google Analytics (cookies): 14 miesięcy
- Logi IP (bezpieczeństwo): 12 miesięcy
- Faktury: 5 lat (przepisy podatkowe)
- Konto użytkownika: do usunięcia konta + 30 dni (backup)
Element 8-12: Prawa użytkownika
Masz prawo do:

8. DOSTĘPU do swoich danych (art. 15 RODO)
   - Możesz poprosić o kopię (pierwsza bezpłatna)

9. SPROSTOWANIA danych (art. 16 RODO)
   - Jeśli dane nieprawidłowe lub niekompletne

10. USUNIĘCIA danych (art. 17 RODO)
    - Gdy nie są już potrzebne
    - Gdy wycofasz zgodę
    - Gdy przetwarzanie niezgodne z prawem

11. OGRANICZENIA przetwarzania (art. 18 RODO)
    - Gdy kwestionujesz prawidłowość danych
    - Gdy przetwarzanie niezgodne z prawem, ale nie chcesz usunięcia

12. PRZENOSZENIA danych (art. 20 RODO)
    - Otrzymanie danych w formacie strukturalnym (CSV, JSON)

13. SPRZECIWU (art. 21 RODO)
    - Wobec przetwarzania na podstawie prawnie uzasadnionego interesu
    - Zawsze wobec marketingu bezpośredniego

14. COFNIĘCIA ZGODY (art. 7 ust. 3 RODO)
    - W każdej chwili (newsletter: link "Wypisz się")

15. SKARGI DO UODO
    - Urząd Ochrony Danych Osobowych
    - ul. Stawki 2, 00-193 Warszawa
    - www.uodo.gov.pl

JAK SKORZYSTAĆ?
E-mail: rodo@firma.pl
Odpowiemy w ciągu 1 miesiąca (max. 3 miesiące w skomplikowanych
sprawach z powiadomieniem o przedłużeniu).
Checklist regulaminu – elementy kluczowe
Z kolei Regulamin musi zawierać elementy wynikające z ustawy o świadczeniu usług elektronicznych oraz DSA (jeśli dotyczy).
Element 1: Dane dostawcy usługi (art. 5 ustawy o świadczeniu usług)
Identyczne jak w §1 Polityki Prywatności (administrator). Pełne dane firmy, NIP, REGON, KRS/CEIDG, kontakt.
Element 2: Warunki świadczenia usług
- Kto może korzystać (wiek, lokalizacja)
- Wymagania techniczne (przeglądarka, połączenie internetowe)
- Dostępność usług (24/7, przerwy techniczne)
Element 3: Ograniczenia w korzystaniu (jeśli są)
Jeśli istnieją jakiekolwiek zakazy lub ograniczenia, MUSISZ je określić (art. 8 ustawy):
ZAKAZY:

Zabrania się:
- Publikowania treści nielegalnych (naruszających prawo)
- Używania botów, skryptów (automatyzacja bez zgody)
- Podszywania się pod inne osoby
- Spamu, masowego wysyłania niechcianych wiadomości
- Prób włamania, testowania zabezpieczeń bez zgody
Element 4: DSA – zasady moderacji (jeśli użytkownicy publikują treści)
Jeśli Twoja strona ma komentarze, forum, recenzje – DSA (art. 14) wymaga:
TREŚCI ZABRONIONE:

A) NIELEGALNE:
   - Naruszające prawa autorskie
   - Zniesławienie (art. 212 KK)
   - Mowa nienawiści (art. 256-257 KK)
   - Groźby karalne (art. 190 KK)
   - Pornografia, treści szkodliwe dla nieletnich

B) NARUSZAJĄCE ZASADY SERWISU:
   - Spam (powtarzające się identyczne treści)
   - Off-topic (niezwiązane z tematyką)
   - Wulgaryzmy kierowane do innych użytkowników

MODERACJA:
Administrator może:
- Usunąć treść naruszającą zasady (natychmiast)
- Zawiesić konto (7/30/90 dni lub na stałe)
- Zablokować dostęp do publikowania

Użytkownik otrzymuje powiadomienie + uzasadnienie + prawo odwołania.
Element 5: DSA – system zgłaszania (art. 16)
ZGŁASZANIE NIELEGALNYCH TREŚCI:

Jak zgłosić?
- Przycisk "Zgłoś" przy każdej treści
- Formularz: www.strona.pl/zglos
- E-mail: zgloszenia@strona.pl

Co podać?
- Link do treści
- Powód (nielegalna/spam/inne)
- Opis

Procedura:
1. Potwierdzenie (do 24h)
2. Ocena (do 7 dni, pilne do 24h)
3. Decyzja (usunięcie / brak działania)
4. Powiadomienie zgłaszającego i autora
Element 6: DSA – system odwołań (art. 20)
ODWOŁANIE OD DECYZJI:

Możesz odwołać się od:
- Usunięcia treści
- Zawieszenia konta

Jak?
Formularz: www.strona.pl/odwolanie
E-mail: odwolania@strona.pl
Termin: 14 dni od powiadomienia

Rozpatrywanie:
- Potwierdzenie (24h)
- Ocena przez niezależny zespół (14 dni)
- Decyzja + uzasadnienie

ODR (pozasądowe):
Jeśli nie akceptujesz wyniku: certyfikowane organy
Lista: www.strona.pl/odr
Element 7: Odpowiedzialność
Określ jasno, za co odpowiadasz, a za co nie:
ODPOWIEDZIALNOŚĆ ADMINISTRATORA:

Odpowiadamy za:
- Dostępność serwisu (cel: 99% uptime, z wyłączeniem awarii)
- Bezpieczeństwo danych osobowych (RODO)
- Własne treści (publikowane przez redakcję)

NIE ODPOWIADAMY za:
- Treści publikowane przez użytkowników (DSA art. 6)
  CHYBA ŻE po zgłoszeniu nie usunęliśmy treści nielegalnej
- Decyzje podjęte na podstawie informacji z serwisu
- Strony zewnętrzne (linki)

OGRANICZENIE ODPOWIEDZIALNOŚCI FINANSOWEJ:
Do wysokości [10 000 zł / opłat za 12 miesięcy].

WYŁĄCZENIA:
Powyższe NIE dotyczy:
- Szkód na zdrowiu lub życiu
- Szkód umyślnych lub z rażącego niedbalstwa
- Odpowiedzialności z bezwzględnie obowiązujących przepisów
Praktyczne wdrożenie: krok po kroku
Decyzja: osobno czy razem?
Zanim zaczniesz pisać, musisz podjąć strategiczną decyzję. Przygotowałem prosty test decyzyjny.
Pytanie 1: Ile podstron ma Twoja strona?
- A) 5-10 podstron (wizytówka) → +1 punkt za połączenie
- B) 10-30 podstron (mniejszy serwis) → 0 punktów
- C) 30+ podstron (duży serwis) → +1 punkt za separację
Pytanie 2: Czy użytkownicy mogą zakładać konta?
- A) NIE → +1 punkt za połączenie
- B) TAK → +2 punkty za separację
Pytanie 3: Czy użytkownicy mogą publikować treści?
- A) NIE → +1 punkt za połączenie
- B) TAK (komentarze, posty) → +3 punkty za separację
Pytanie 4: Czy sprzedajesz coś online?
- A) NIE → +1 punkt za połączenie
- B) TAK (sklep, subskrypcje) → +3 punkty za separację
Pytanie 5: Jak często planujesz zmiany techniczne (hosting, narzędzia)?
- A) Rzadko (raz na rok lub rzadziej) → +1 punkt za połączenie
- B) Często (co kwartał) → +2 punkty za separację
Pytanie 6: Ile osób będzie aktualizować dokumenty?
- A) Tylko ja → 0 punktów
- B) 2-3 osoby (copywriter, IT, prawnik) → +2 punkty za separację
Suma punktów:
0-3 punkty: Połączenie ma sens
- Twoja strona jest prosta
- Aktualizacje rzadkie
- Dokumenty będą krótkie (łącznie <15 stron)
4-7 punktów: Zalecana separacja
- Strona bardziej złożona
- Dokumenty będą dłuższe
- Łatwiejsza aktualizacja osobno
8+ punktów: Separacja obowiązkowa
- Duży, złożony serwis
- Połączenie byłoby nieczytelne (30+ stron)
- Zespół potrzebuje modularności
Przygotowanie treści – wariant osobny
Krok 1: Stwórz szablon struktury (30 minut)
Zacznij od szkieletu. Dla każdego dokumentu przygotuj listę sekcji:
REGULAMIN.docx
└─ §1. Postanowienia ogólne
└─ §2. Warunki techniczne
└─ §3. Rejestracja [jeśli dotyczy]
└─ §4. Zasady korzystania
└─ §5. Treści użytkowników [jeśli dotyczy]
└─ §6. DSA: Zgłaszanie [jeśli dotyczy]
└─ §7. DSA: Odwołania [jeśli dotyczy]
└─ §8. RODO (skrót + link)
└─ §9. Cookies (skrót + link)
└─ §10. Odpowiedzialność
└─ §11. Zmiany
└─ §12. Postanowienia końcowe

POLITYKA_PRYWATNOSCI.docx
└─ 1. Administrator danych
└─ 2. Zakres danych
└─ 3. Cele i podstawy prawne
└─ 4. Odbiorcy danych
└─ 5. Przekazywanie poza EOG
└─ 6. Okres przechowywania
└─ 7. Prawa użytkownika
└─ 8. Jak skorzystać z praw
└─ 9. Bezpieczeństwo
└─ 10. Zmiany

POLITYKA_COOKIES.docx
└─ 1. Czym są cookies
└─ 2. Jakie używamy
└─ 3. Zarządzanie cookies
└─ 4. Przekazywanie danych (zewnętrzne)
└─ 5. Wycofanie zgody
└─ 6. Kontakt
Krok 2: Inwentaryzacja danych (1-2 godziny)
Przed wypełnieniem Polityki Prywatności, musisz dokładnie wiedzieć, jakie dane zbierasz. Przygotuj tabelę:
| Źródło danych | Jakie dane | Cel | Podstawa prawna | Odbiorca | Okres |
|---|---|---|---|---|---|
| Formularz kontaktowy | Imię, email, treść | Kontakt | Zgoda (6.1.a) | Hosting: home.pl | 30 dni |
| Newsletter | Marketing | Zgoda (6.1.a) | Mailchimp (USA) | Do wycofania | |
| Google Analytics | IP (anon.), cookies | Analityka | Uzasad. interes (6.1.f) | Google LLC (USA) | 14 miesięcy |
| Rejestracja | Email, hasło, nick | Świadczenie usług | Umowa (6.1.b) | Hosting: home.pl | Do usunięcia konta |
Ta tabela będzie podstawą sekcji 2-6 Polityki Prywatności.
Krok 3: Wypełnienie treści (4-8 godzin lub zlecenie)
Opcja A: Samodzielnie z wzorami
- Pobierz profesjonalne wzory (np. Regulaminowo.pl)
- Otwórz w edytorze (Word, Google Docs)
- Zastąp placeholdery:
- [NAZWA FIRMY] → Twoja nazwa
- [NIP] → Twój NIP
- [E-MAIL] → Twój e-mail
- Dostosuj sekcje do swojej specyfiki (usuń niepotrzebne, dodaj potrzebne)
- Sprawdź spójność (czy wszędzie ta sama nazwa firmy, kontakt)
Opcja B: Zlecenie prawnikowi
- Przygotuj brief (tabelę danych z Kroku 2 + opis serwisu)
- Ustal termin (zazwyczaj 2-3 tygodnie)
- Koszt: 2000-5000 zł (pakiet: Regulamin + Polityka Prywatności + Cookies)
Krok 4: Wersjonowanie (15 minut)
Na końcu każdego dokumentu dodaj:
═══════════════════════════════════════════════════════════
INFORMACJE O WERSJI

Wersja: 1.0
Data wejścia w życie: 01 lutego 2026
Data ostatniej aktualizacji: 01 lutego 2026

Poprzednie wersje dostępne w archiwum:
www.strona.pl/regulamin/archiwum
www.strona.pl/prywatnosc/archiwum

Pytania lub uwagi?
Kontakt: kontakt@strona.pl
Sprawy RODO: rodo@strona.pl
═══════════════════════════════════════════════════════════
Przygotowanie treści – wariant połączony
Krok 1: Struktura mega-dokumentu (30 minut)
Stwórz dokument z wyraźnie oddzielonymi częściami:
REGULAMIN_I_POLITYKA_PRYWATNOSCI.docx

╔═══════════════════════════════════════════════════════╗
║  SPIS TREŚCI                                          ║
╠═══════════════════════════════════════════════════════╣
║  Część I: REGULAMIN STRONY .................. str. 2  ║
║  Część II: POLITYKA PRYWATNOŚCI ............. str. 8  ║
║  Część III: POLITYKA COOKIES ............... str. 14  ║
╚═══════════════════════════════════════════════════════╝

[Wprowadzenie]
Niniejszy dokument łączy trzy elementy:
1. Regulamin (zasady korzystania) – wymaga akceptacji
2. Polityka Prywatności (info RODO) – obowiązek informacyjny
3. Polityka Cookies (info ePrivacy) – obowiązek informacyjny

═══════════════════════════════════════════════════════════
CZĘŚĆ I: REGULAMIN STRONY
═══════════════════════════════════════════════════════════

[Sekcje jak w wariancie osobnym]

═══════════════════════════════════════════════════════════
CZĘŚĆ II: POLITYKA PRYWATNOŚCI (RODO)
═══════════════════════════════════════════════════════════

[Sekcje jak w wariancie osobnym]

═══════════════════════════════════════════════════════════
CZĘŚĆ III: POLITYKA COOKIES
═══════════════════════════════════════════════════════════

[Sekcje jak w wariancie osobnym]

═══════════════════════════════════════════════════════════
POSTANOWIENIA KOŃCOWE
═══════════════════════════════════════════════════════════

[Zmiany, kontakt, wersja]
Krok 2: Separatory wizualne (15 minut)
W dokumencie HTML użyj kolorów tła lub ramek:
<style>
.part-1-regulamin {
  background: #f0f8ff; /* jasnoniebieski */
  border-left: 5px solid #0066cc;
  padding: 20px;
  margin: 20px 0;
}

.part-2-privacy {
  background: #f0fff0; /* jasnozielony */
  border-left: 5px solid #00cc66;
  padding: 20px;
  margin: 20px 0;
}

.part-3-cookies {
  background: #fff8f0; /* jasnożółty */
  border-left: 5px solid #cc9900;
  padding: 20px;
  margin: 20px 0;
}
</style>

<div class="part-1-regulamin">
  <h2>Część I: Regulamin Strony</h2>
  [treść]
</div>

<div class="part-2-privacy">
  <h2>Część II: Polityka Prywatności</h2>
  [treść]
</div>

<div class="part-3-cookies">
  <h2>Część III: Polityka Cookies</h2>
  [treść]
</div>
Krok 3: Nawigacja wewnętrzna (30 minut)
Dodaj „sticky” menu nawigacyjne pozwalające szybko przeskakiwać między częściami:
<div class="sticky-nav">
  <a href="#part-1">📋 Regulamin</a>
  <a href="#part-2">🔒 Prywatność</a>
  <a href="#part-3">🍪 Cookies</a>
</div>

<style>
.sticky-nav {
  position: sticky;
  top: 0;
  background: white;
  border-bottom: 2px solid #ddd;
  padding: 10px;
  display: flex;
  gap: 20px;
  z-index: 100;
}

.sticky-nav a {
  padding: 10px 20px;
  background: #f5f5f5;
  border-radius: 5px;
  text-decoration: none;
  color: #333;
}

.sticky-nav a:hover {
  background: #e5e5e5;
}
</style>
Wdrożenie techniczne na stronie
Krok 1: Utworzenie podstron (WordPress: 15 minut)
W panelu WordPress:
- Strony → Dodaj nową
- Tytuł: „Regulamin” → Adres URL:
/regulamin - Tytuł: „Polityka Prywatności” → URL:
/prywatnosc - Tytuł: „Polityka Cookies” → URL:
/cookies
Dla każdej:
- Wklej treść z przygotowanych dokumentów
- Dodaj przycisk „Pobierz PDF” (link do pliku PDF w katalogu
/files/) - Ustaw szablon: „Pełna szerokość” (bez sidebara dla czytelności)
Krok 2: Aktualizacja stopki (30 minut)
<footer class="site-footer">
  <div class="footer-legal">
    <h4>Dokumenty prawne</h4>
    <ul>
      <li><a href="/regulamin">Regulamin</a></li>
      <li><a href="/prywatnosc">Polityka Prywatności</a></li>
      <li><a href="/cookies">Polityka Cookies</a></li>
    </ul>
  </div>

  <div class="footer-company">
    <h4>[Nazwa firmy]</h4>
    <p>
      [Adres]<br>
      NIP: [numer]<br>
      E-mail: kontakt@firma.pl<br>
      Tel: +48 123 456 789
    </p>
  </div>

  <div class="footer-bottom">
    <p>© 2026 [Nazwa firmy]. Wszelkie prawa zastrzeżone.</p>
  </div>
</footer>
Krok 3: Checkboxy w formularzach (1 godzina)
Dla Contact Form 7 (WordPress):
[checkbox checkbox-regulamin use_label_element "Akceptuję
[link /regulamin]Regulamin[/link]
*"] <p class="privacy-notice"> Zapoznałem się z
[link /prywatnosc]Polityką Prywatności[/link]
i rozumiem, jak przetwarzane są moje dane. </p>
[checkbox checkbox-newsletter "Wyrażam zgodę na newsletter
(opcjonalnie)"]
Zwróć uwagę:
- Checkbox dla Regulaminu (obowiązkowy, gwiazdka)
- Brak checkboxa dla Polityki Prywatności (tylko informacja + link)
- Checkbox dla newslettera (opcjonalny, oddzielny)
Krok 4: Banner cookies (2-4 godziny lub plugin)
Opcja A: Plugin (łatwiejsza)
- WordPress: Zainstaluj "CookieBot" lub "Complianz GDPR"
- Ustawienia:
- Tekst bannera: "Ta strona używa cookies..."
- Link do Polityki Cookies:
/cookies
- Przyciski: "Akceptuj wszystkie", "Tylko niezbędne", "Ustawienia"
- Blokowanie skryptów przed zgodą: ON (WAŻNE!)
- Dodaj do blokowania: Google Analytics, Facebook Pixel
Opcja B: Własny kod (więcej kontroli, wymaga programowania)
- Stwórz banner HTML+CSS+JS
- Zapisz wybór w localStorage
- Załaduj Google Analytics TYLKO jeśli zgoda === true
Najczęstsze błędy i jak ich unikać
Błąd 1: Wymuszanie akceptacji Polityki Prywatności
Problem: Checkbox: "☑ Akceptuję Regulamin i Politykę Prywatności" (obowiązkowy)
Dlaczego to błąd? Polityka Prywatności to obowiązek informacyjny, nie umowa. RODO nie wymaga "akceptacji", tylko udostępnienia informacji przed przetwarzaniem danych.
Skutek: Formalnie naruszenie RODO (art. 13). W praktyce UODO rzadko karze za sam ten błąd, ale w razie kontroli może to być dodatkowy zarzut. Co więcej, w sporze sądowym użytkownik może argumentować, że "nie miał wyboru" – musiał zaakceptować Politykę, więc zgoda nieważna.
Rozwiązanie:
<!-- DOBRZE -->
<div class="terms-checkbox">
<input type="checkbox" id="terms" required>
<label for="terms">
Akceptuję <a href="/regulamin">Regulamin</a> *
</label>
</div>
<div class="privacy-info">
<p>
Zapoznałem się z
<a href="/prywatnosc">Polityką Prywatności</a>.
</p>
</div>
<!-- ŹLE -->
<div class="checkbox">
<input type="checkbox" id="both" required>
<label for="both">
Akceptuję Regulamin i Politykę Prywatności *
</label>
</div>
Błąd 2: Polityka Prywatności w regulaminie bez odesłania
Problem: Pełna Polityka Prywatności (8 stron) wklejona w środek regulaminu, brak wyraźnego oznaczenia granic.
Dlaczego to błąd? Użytkownik nie wie, co akceptuje checkboxem. Regulamin (umowa) miesza się z Polityką Prywatności (informacja). W razie sporu może twierdzić, że "nie wiedział, co akceptuje".
Rozwiązanie: Nawet jeśli łączysz dokumenty, WYRAŹNIE oddziel sekcje (jak pokazano wcześniej w strukturze połączonego dokumentu). Dodatkowo, w checkboxie precyzuj:
<input type="checkbox" id="terms" required>
<label for="terms">
Akceptuję Regulamin (Część I dokumentu
<a href="/regulamin-i-polityka">Regulamin i Polityka Prywatności</a>).
Zapoznałem się z Polityką Prywatności (Część II dokumentu).
</label>
Błąd 3: Brak wersjonowania i archiwum
Problem: Aktualizujesz Politykę Prywatności (nowy dostawca newslettera). Nadpisujesz plik, nie zapisujesz poprzedniej wersji. Po 3 miesiącach użytkownik składa skargę do UODO (dotyczy sytuacji sprzed zmiany). UODO prosi o dokumenty. Nie możesz udowodnić, jaka Polityka obowiązywała wtedy.
Rozwiązanie: Zawsze zachowuj poprzednie wersje:
/dokumenty-prawne/
├── regulamin/
│ ├── regulamin-v1.0-2024-01-15.pdf
│ ├── regulamin-v1.1-2024-06-20.pdf (poprzednia)
│ └── regulamin-v2.0-2026-02-01.pdf (aktualna)
│
├── prywatnosc/
│ ├── polityka-prywatnosci-v1.0-2024-01-15.pdf
│ ├── polityka-prywatnosci-v1.1-2025-03-10.pdf
│ └── polityka-prywatnosci-v2.0-2026-02-01.pdf
│
└── archiwum.html (lista wszystkich wersji z datami obowiązywania)
Na stronie stwórz podstronę /archiwum:
ARCHIWUM WERSJI DOKUMENTÓW
REGULAMIN:
- v2.0 (aktualna) – obowiązuje od 01.02.2026 [Pobierz PDF]
- v1.1 – obowiązywała 20.06.2024 - 31.01.2026 [Pobierz PDF]
- v1.0 – obowiązywała 15.01.2024 - 19.06.2024 [Pobierz PDF]
POLITYKA PRYWATNOŚCI:
- v2.0 (aktualna) – obowiązuje od 01.02.2026 [Pobierz PDF]
- v1.1 – obowiązywała 10.03.2025 - 31.01.2026 [Pobierz PDF]
- v1.0 – obowiązywała 15.01.2024 - 09.03.2025 [Pobierz PDF]
Błąd 4: Aktualizacja tylko jednego dokumentu (gdy połączone)
Problem: Masz połączony dokument "Regulamin i Polityka Prywatności" (15 stron). Zmieniasz dostawcę newslettera (Mailchimp → Sendinblue). Aktualizujesz tylko sekcję RODO w dokumencie. Zapominasz zmienić numeru wersji całego dokumentu, daty aktualizacji w nagłówku. Wysyłasz powiadomienie: "Zaktualizowaliśmy Politykę Prywatności", ale link prowadzi do "Regulamin i Polityka Prywatności v1.0 z 2024 roku".
Skutek: Chaos. Użytkownicy nie wiedzą, co się zmieniło. W razie kontroli UODO: brak jasności, która wersja obowiązywała kiedy.
Rozwiązanie: Przy każdej zmianie (nawet najmniejszej):
- Zmień numer wersji (np. 1.0 → 1.1)
- Zmień datę aktualizacji w nagłówku
- Zapisz poprzednią wersję do archiwum
- Stwórz dokument "Co się zmieniło" (changelog):
ZMIANY W WERSJI 1.1 (01.02.2026)
POLITYKA PRYWATNOŚCI (Część II):
- §4 Odbiorcy danych:
BYŁO: Newsletter: Mailchimp (USA)
JEST: Newsletter: Sendinblue (Francja)
- §5 Przekazywanie poza EOG:
USUNIĘTO: Sekcję o Mailchimp (już nie przekazujemy do USA)
REGULAMIN (Część I):
- Bez zmian
POLITYKA COOKIES (Część III):
- Bez zmian
Błąd 5: Niekonsekwentne nazewnictwo i dane kontaktowe
Problem: W regulaminie (§1) piszesz "ABC Spółka z o.o.", w Polityce Prywatności (§1) "ABC sp. z o.o.", w stopce "Firma ABC". W regulaminie kontakt: kontakt@abc.pl, w Polityce Prywatności: rodo@abc.pl i info@abc.pl.
Skutek: Użytkownicy są zdezorientowani. W razie sporu sądowego lub kontroli organu: wrażenie nieprofesjonalizmu, możliwe pytania czy to ta sama firma.
Rozwiązanie: Stwórz makro/zmienną z danymi firmy i używaj wszędzie identycznie:
[DANE FIRMY – ZAWSZE IDENTYCZNE]
Pełna nazwa: ABC Spółka z ograniczoną odpowiedzialnością
Forma skrócona: ABC sp. z o.o.
Adres: ul. Kwiatowa 10/5, 00-001 Warszawa, Polska
NIP: 1234567890
REGON: 123456789
KRS: 0000123456
Kontakt ogólny: kontakt@abc.pl | +48 22 123 45 67
Kontakt RODO: rodo@abc.pl
Kontakt DSA (zgłoszenia): zgloszenia@abc.pl
Wszędzie (regulamin, Polityka Prywatności, stopka) kopiuj te same dane. Jeśli coś się zmienia (np. przeprowadzka) – aktualizuj w jednym miejscu (makro), a potem wszędzie.
Podsumowanie: najlepsze praktyki 2026
Model idealny dla różnych typów stron
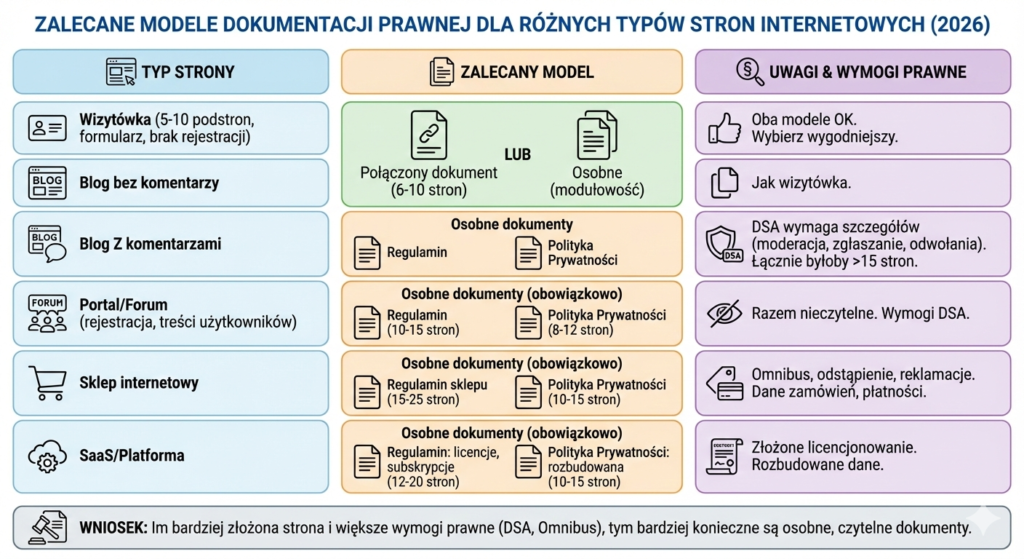
Podsumujmy wszystko w przejrzystej tabeli:
Typ strony Zalecany model Uwagi Wizytówka (5-10 podstron, formularz, brak rejestracji) Połączony dokument (6-10 stron) LUB Osobne (jeśli wolisz modularność) Oba modele OK. Wybierz wygodniejszy. Blog bez komentarzy Połączony LUB Osobne Jak wizytówka. Blog Z komentarzami Osobne dokumenty DSA wymaga szczegółów (moderacja, zgłaszanie, odwołania). Łącznie byłoby >15 stron. Portal/Forum (rejestracja, treści użytkowników) Osobne dokumenty (obowiązkowo) Regulamin 10-15 stron (DSA), Polityka Prywatności 8-12 stron. Razem nieczytelne. Sklep internetowy Osobne dokumenty (obowiązkowo) Regulamin sklepu 15-25 stron (Omnibus, odstąpienie, reklamacje), Polityka Prywatności 10-15 stron (dane zamówień, płatności). SaaS/Platforma Osobne dokumenty (obowiązkowo) Regulamin: licencje, subskrypcje (12-20 stron), Polityka Prywatności: rozbudowana (10-15 stron).
Checklist końcowy – czy wszystko masz?
DLA MODELU OSOBNEGO:
Dokumenty:
- [ ] Regulamin (osobny plik: regulamin-v1.0.pdf + HTML)
- [ ] Polityka Prywatności (osobny plik: polityka-prywatnosci-v1.0.pdf + HTML)
- [ ] Polityka Cookies (osobny plik: polityka-cookies-v1.0.pdf + HTML)
- [ ] Archiwum wersji (podstrona /archiwum)
Linkowanie:
- [ ] Stopka: linki do wszystkich trzech dokumentów
- [ ] Regulamin §8: krótka wzmianka RODO + link do pełnej Polityki Prywatności
- [ ] Regulamin §9: krótka wzmianka cookies + link do Polityki Cookies
- [ ] Polityka Prywatności (wprowadzenie): wzmianka o Regulaminie + link
Formularze:
- [ ] Checkbox: "Akceptuję Regulamin" (obowiązkowy)
- [ ] Informacja: "Zapoznałem się z Polityką Prywatności" (bez checkboxa, tylko link)
- [ ] Checkbox newslettera: oddzielny, opcjonalny
DLA MODELU POŁĄCZONEGO:
Dokument:
- [ ] Jeden plik: regulamin-i-polityka-v1.0.pdf + HTML
- [ ] Wyraźne oznaczenie części (Część I, II, III)
- [ ] Separatory wizualne (linie, kolory tła)
- [ ] Spis treści z linkami (na górze dokumentu)
- [ ] Sticky menu nawigacyjne (HTML)
Komunikacja:
- [ ] Wprowadzenie wyjaśnia strukturę ("Ten dokument łączy...")
- [ ] Checkbox: "Akceptuję Regulamin (Część I). Zapoznałem się z Polityką Prywatności (Część II)."
- [ ] Przy zmianach: jasno komunikujesz, która część się zmieniła
DLA OBU MODELI:
Merytoryka:
- [ ] Polityka Prywatności: wszystkie 12 elementów art. 13 RODO
- [ ] Regulamin: dane dostawcy (art. 5 ustawy o świadczeniu usług elektronicznych)
- [ ] DSA (jeśli dotyczy): zasady moderacji, zgłaszanie, odwołania
- [ ] Cookies: lista wszystkich, zarządzanie, wycofanie zgody
Technika:
- [ ] Wersjonowanie (numer + data)
- [ ] Format PDF do pobrania (RODO wymaga)
- [ ] Banner cookies (z możliwością odmowy)
- [ ] Blokowanie Google Analytics przed zgodą
Utrzymanie:
- [ ] Plan aktualizacji (co roku audyt)
- [ ] Procedura zmian (kto, jak, kiedy)
- [ ] Archiwizacja poprzednich wersji (minimum 5 lat wstecz)
Kiedy aktualizować?
Obowiązkowo:
- Zmiana dostawców (hosting, newsletter, analityka, płatności)
- Nowe funkcje wymagające danych (rejestracja, komentarze, płatności)
- Zmiany prawne (nowe rozporządzenia, interpretacje UODO)
Zalecane:
- Audyt roczny (nawet jeśli nic się nie zmieniło – sprawdzenie aktualności)
- Po dużych wyrokach (np. wyrok TSUE dot. cookies, przekazywania do USA)
- Gdy konkurencja dostała karę (sprawdź, czy masz ten sam błąd)
Opcjonalnie:
- Zmiany redakcyjne (poprawa czytelności, aktualizacja przykładów)
- Tłumaczenia (jeśli dodajesz wersję angielską strony)

Zobacz również

Czy strona musi mieć regulamin strony – stanowisko UOKiK

Odpowiedzialność prawna: Jak regulamin strony kształtuje Twoje zobowiązania jako właściciela
